কোর্স, ইউটিউব বা গুগল যা দেখায় না, এই বই আপনাকে সেইটা দেখাবে
অনুমতি ছাড়া এটাক করে কারো ক্ষতি করলে তার জন্য আমরা দায়ী থাকব না। এটি একটি আনকাট, আনফিল্টার্ড, এবং ভয়ংকর বিধ্বংসী বই
📑 এই বইটি শেষ করার পর আপনি যা পারবেন
প্রতিটি বিষয় প্রাকটিক্যাল, শুধু থিওরি নয়
[০১]Reconnaissance & OSINT
শুধু একটি ডোমেইন বা নাম দিয়ে টার্গেটের পুরো ডিজিটাল ফুটপ্রিন্ট বের করা — সাবডোমেইন, ইমেইল, লিকড ক্রেডেনশিয়াল, কর্মচারীর তথ্য সব।
[০২]Web Application Exploitation
SQLi, XSS, IDOR, CSRF, SSRF, XXE, Command Injection — OWASP Top 10 প্র্যাকটিক্যালি ভেঙে দেখানো হয়েছে।
[০৩]Authentication Attacks
Brute-force, Credential Stuffing, Session Hijacking, JWT ক্র্যাকিং এবং 2FA বাইপাস টেকনিক।
[০৪]Network & Wireless Hacking
WiFi (WPA2/WPA3) ক্র্যাকিং, Evil Twin, Bluetooth এক্সপ্লয়েট, MITM আক্রমণ ও স্নিফিং।
[০৫]Social Engineering & Phishing
Evilginx2 দিয়ে রিয়াল-টাইম ফিশিং, SMS/Call/Email বম্বিং এবং ক্লায়েন্ট হান্টিংয়ের ব্ল্যাক-হ্যাট কৌশল।
[০৬]File-Based Attacks
Unrestricted File Upload, LFI, RFI, Path Traversal — সার্ভারে শেল আপলোড করে রুট পর্যন্ত।
[০৭]DOS/DDOS & Bombing
Layer 4 ও Layer 7 অ্যাটাক, SMS/Call বম্বিং, রিসোর্স এক্সহস্টিং অ্যাটাক।
[০৮]Attack Chaining
একটি ছোট XSS + একটি IDOR + একটি SSRF — মিলিয়ে কীভাবে পুরো সিস্টেম দখল করা হয়।
[০৯]Bug Bounty & Earning
HackerOne, Bugcrowd, Intigriti-তে রিপোর্ট লেখা এবং ফ্রিল্যান্সিংয়ে এই স্কিল বিক্রি করার রোডম্যাপ।
[১০]Cyber Law Bangladesh
ICT আইন ২০০৬, ডিজিটাল সিকিউরিটি অ্যাক্ট ২০১৮ — কোনটা লিগ্যাল, কোনটা না।
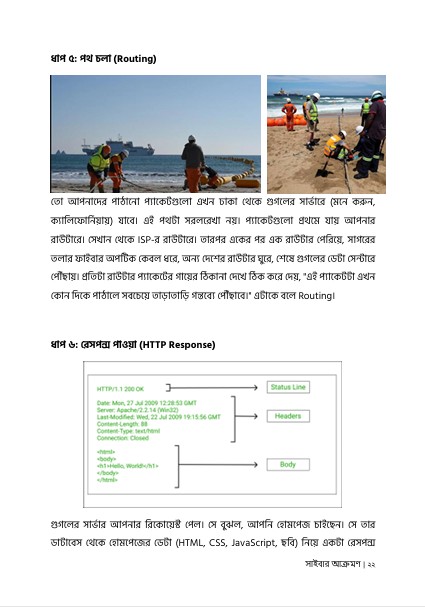
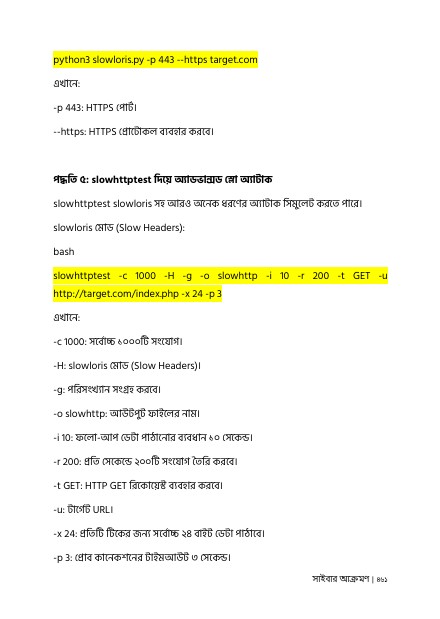
📖 ভেতরে কী আছে — একটু উঁকি দিন
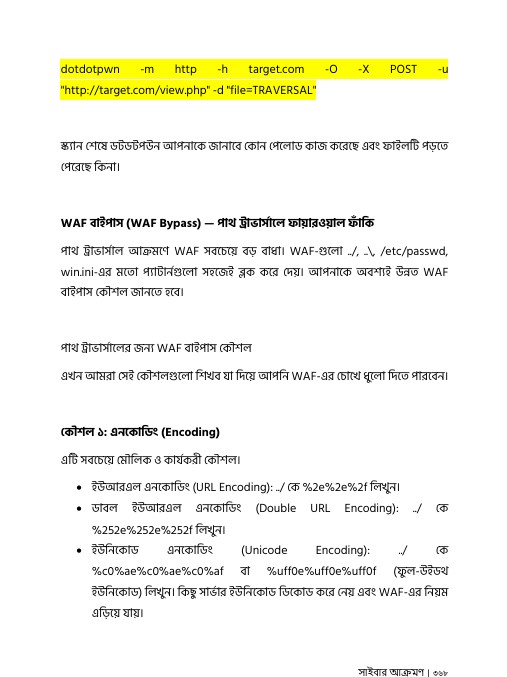
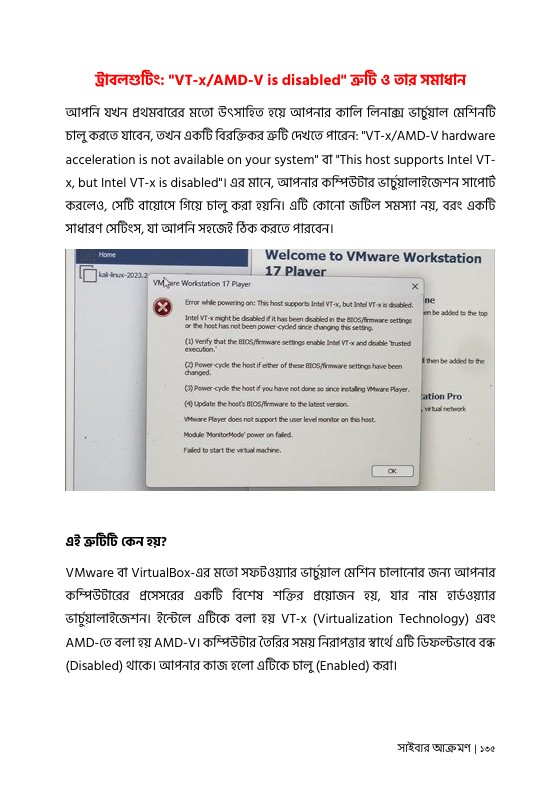
রিয়াল স্ক্রিনশট, লাইভ টার্মিনাল আউটপুট ও বাংলায় বিস্তারিত ব্যাখ্যা
বইটি কাদের জন্য নয়
যারা শুধু ফ্রি রিসোর্স খোঁজেন
এই বই বিনিয়োগের যোগ্য জ্ঞান, টরেন্টে নেই।
যারা স্ক্রিপ্ট কিডি হয়ে থাকতে চান
শুধু টুল চালানো নয় — কেন কাজ করে সেটা বোঝাবো।
যারা আইনের ভয় পান
এখানে আক্রমণের পাশাপাশি বাংলাদেশের সাইবার আইনও আছে।
সম্পূর্ণ সূচিপত্র
২৭টি অধ্যায় • ০ থেকে রুট পর্যন্ত
- ০১Cyber Security Fundamentals→
- ০২Networking for Hackers→
- ০৩Understanding Web Applications→
- ০৪Linux Ecosystem→
- ০৫Hacking Lab Setup→
- ০৬Mastering the Kali Linux→
- ০৭Information Gathering (OSINT / Reconnaissance)→
- ০৮Phishing Attack→
- ০৯Brute Force Attack→
- ১০Broken Access Control -IDOR→
- ১১SQL Injection (SQLi)→
- ১২Cross-Site Scripting (XSS)→
- ১৩Command Injection→
- ১৪Cross-Site Request Forgery (CSRF)→
- ১৫Session Hijacking→
- ১৬Path Traversal→
- ১৭File-Based Attack Vectors (Unrestricted File Upload, LFI, RFI)→
- ১৮Server-Side Request Forgery (SSRF)→
- ১৯XML External Entity (XXE) Attack→
- ২০Attack Chaining→
- ২১DOS/DDOS Attack→
- ২২Mobile Banking Hacking(Bkash, Nagad, Rocket etc)→
- ২৩Call/SMS/Email Boombing→
- ২৪Bluetooth & WiFi Hacking→
- ২৫Bug Bounty & Freelancing→
- ২৬Client Hunting — Black Hat Method→
- ২৭Cyber Law in Bangladesh→
🛠️ যে অস্ত্রাগার আয়ত্তে আসবে
৫৮+ ইন্ডাস্ট্রি-গ্রেড টুল — Recon থেকে Post-Exploitation, ওয়েব থেকে ওয়্যারলেস
যারা পড়েছেন তাদের কথা
"এই বইটা পড়ার এক মাসের মধ্যে আমি প্রথম $700 বাউন্টি পেয়েছি HackerOne থেকে। বাংলায় এত খোলামেলা সিকিউরিটি কনটেন্ট আগে কখনো দেখিনি।"
"ভার্সিটির ৪ বছরে যা শিখি নাই, এই বইয়ের ১০ নম্বর অধ্যায়ে IDOR সেকশনে তা বুঝে গেছি। SQL ইনজেকশনের চ্যাপ্টারটা পুরো গোল্ড।"
এখনই ডাউনলোড করুন
পরবর্তী আপডেটে এই বইয়ের মূল্য ৫৯৯ টাকা হয়ে যাবে।
- ✓সম্পূর্ণ ২৭ অধ্যায়ের PDF (বাংলায়)
- ✓প্রতিটি কনসেপ্টের সহজ বাংলা ব্যাখ্যা
- ✓আজীবন ফ্রি আপডেট অ্যাক্সেস
- ✓বাস্তব আক্রমণের স্ক্রিনশট ও কোড স্নিপেট
🔒 নিরাপদ পেমেন্ট • ইনস্ট্যান্ট ডেলিভারি • bKash / Nagad / Rocket / Upay